İki otomobil markasında kritik güvenlik açığı…
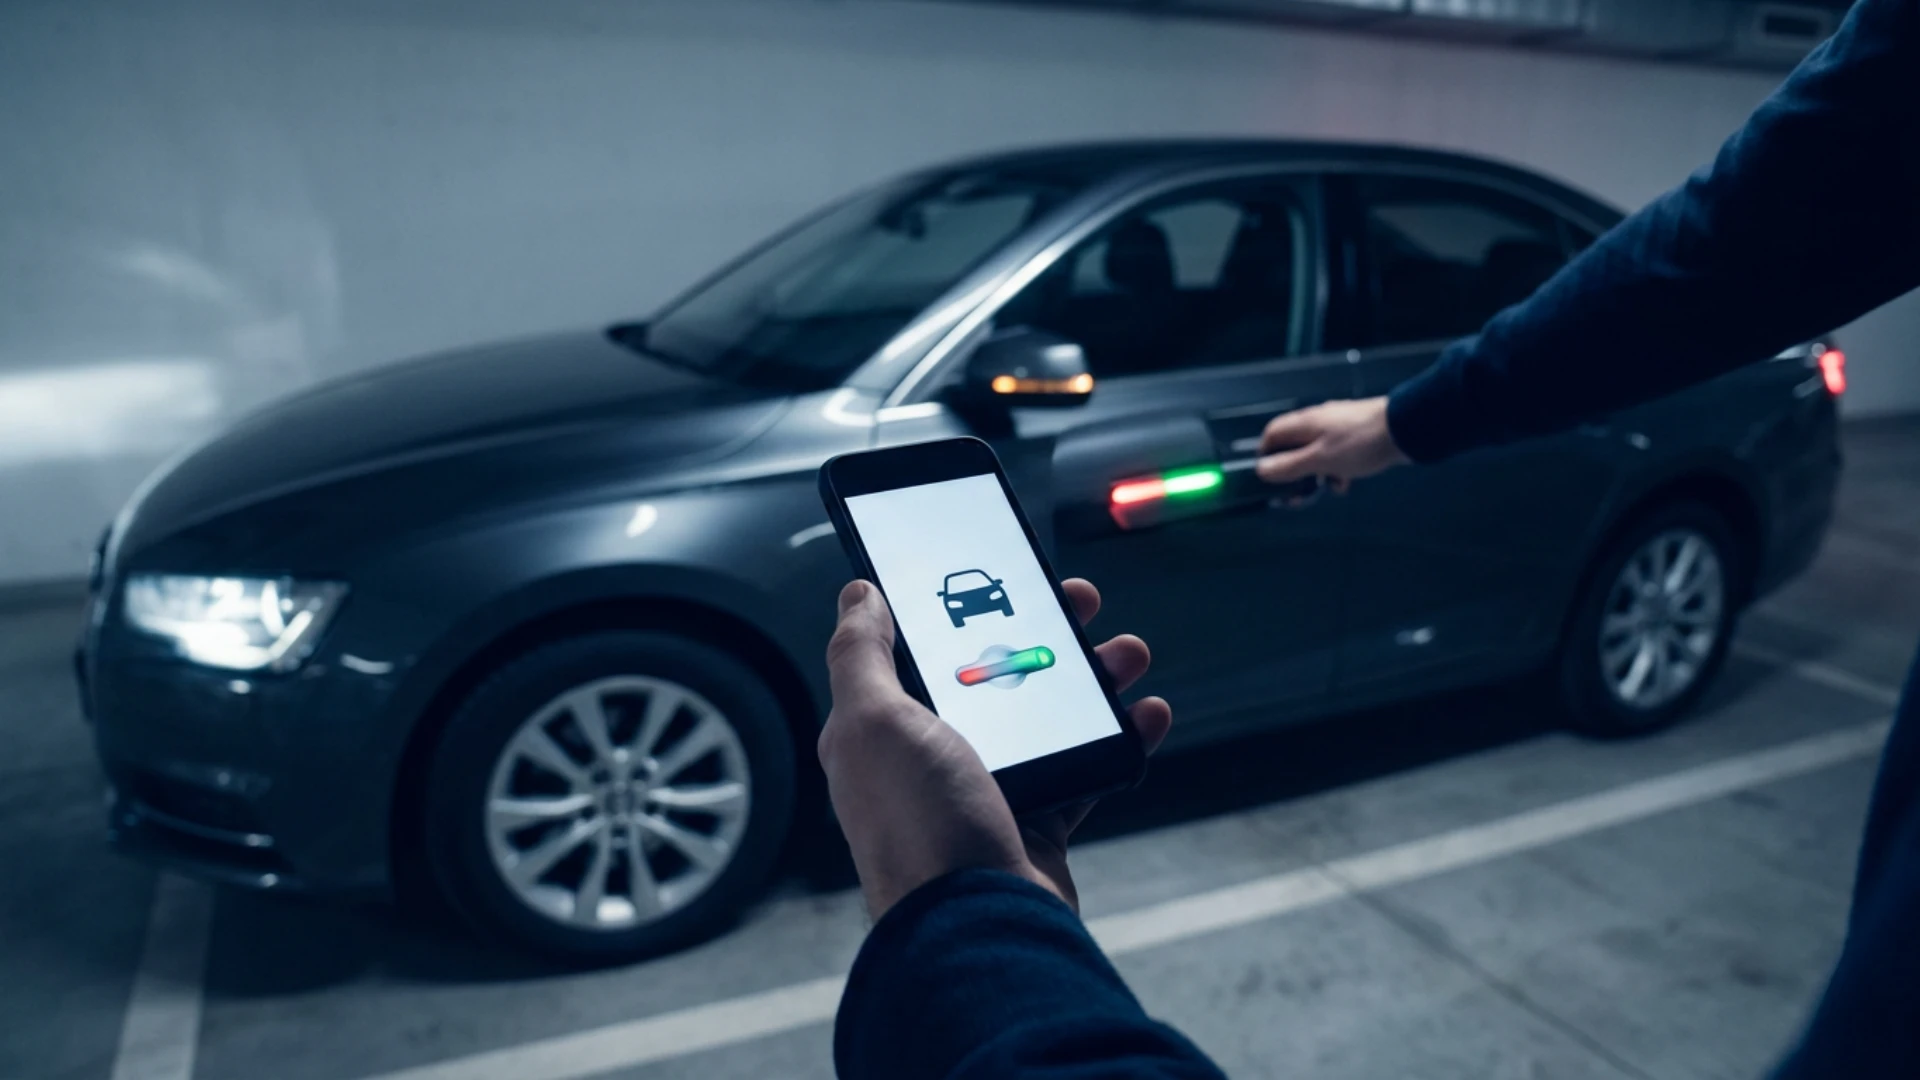
Siber güvenlik araştırmacıları Shubham Shah ve Sam Curry, iki otomobil üreticisinin mobil uygulamalarında ciddi güvenlik açıkları tespit etti. Araç sahiplerinin hesaplarını yöneten sistemlere varsayılan “admin” kullanıcı adı ve şifresiyle erişilebildiğini belirleyen araştırmacılar, araçların konum bilgilerine ulaştı ve uzaktan kontrol işlevlerini kullanabildi. Şirketlerin talebi üzerine otomobil markalarının isimleri açıklanmadı.
Yönetim Paneline Varsayılan Şifreyle Erişildi
Shah ve Curry, yayımladıkları raporda iki otomobil üreticisinin müşteri hesaplarını yöneten ForgeRock adlı kimlik yönetimi altyapısını incelediklerini belirtti. Her iki markanın mobil uygulamalarına giriş de bu sistem üzerinden gerçekleştiriliyordu.
İncelenen sistemlerde yönetim paneline doğrudan erişim güvenlik duvarıyla engellenmişti. Ancak güvenlik duvarının ve sunucunun aynı web adresini farklı yorumlaması, araştırmacıların yönetim paneline ulaşmasını sağladı. Panelin hem kullanıcı adı hem de parola alanında hâlâ “admin” bilgisini kabul ettiği ortaya çıktı.
Araçların Kapıları Açıldı, Motorları Çalıştırıldı
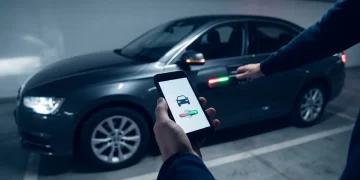
Araştırmacılar sunucuya eriştikten sonra izinli bir test hesabının e-posta adresini ve şifresini değiştirdi. Ardından mobil uygulama üzerinden yeni bir oturum açarak aracın konum bilgilerine ve uygulamanın sunduğu uzaktan kontrol işlevlerine ulaştı.
Hesap bilgilerinin değiştirilmesi, araç sahibinin telefonundaki mevcut oturumu kapatmadı. Araştırmacı Shah, araç sahibi otomobilin yanındayken kapı kilitlerini uzaktan açtı ve motoru çalıştırdı.
ABD, Kanada ve Avustralya’daki Araçlar Etkilenmiş Olabilir
Shah’ın ayrı raporunda, Avustralya’daki sistemde test ortamı için oluşturulan yönetici bilgilerinin bir JavaScript dosyasına gömüldüğü ve aynı bilgilerin müşterilere hizmet veren sistemde de çalıştığı belirtildi. Araştırmacılar bu yöntemle izinli bir test aracının kapı kilidini açmayı başardı.
Shah, iki araştırmanın birlikte değerlendirilmesiyle ABD, Kanada ve Avustralya’daki bağlantılı araçlara uzaktan komut gönderilebildiğinin ortaya konulduğunu ifade etti.
Güvenlik Açıkları Bildirimin Ardından Giderildi
Curry ve Shah, Şubat 2026’da ABD’de yalnızca test için onay veren araç sahiplerinin otomobillerinde saldırı yöntemini denedi. İki otomobil üreticisi de araç üzerinde test edilen güvenlik açığını bildirimin ardından aynı gün giderdi ve etkilenen erişim bilgilerini yeniledi.
Bununla birlikte Avustralya’daki açığın ne zaman kapatıldığı ve söz konusu yöntemlerin araştırmacılar dışında kişiler tarafından kullanılıp kullanılmadığı kamuya açık raporlarda belirtilmedi.